Guía del generador de contraseñas: qué hace y cuándo usarlo
Qué hace esta herramienta
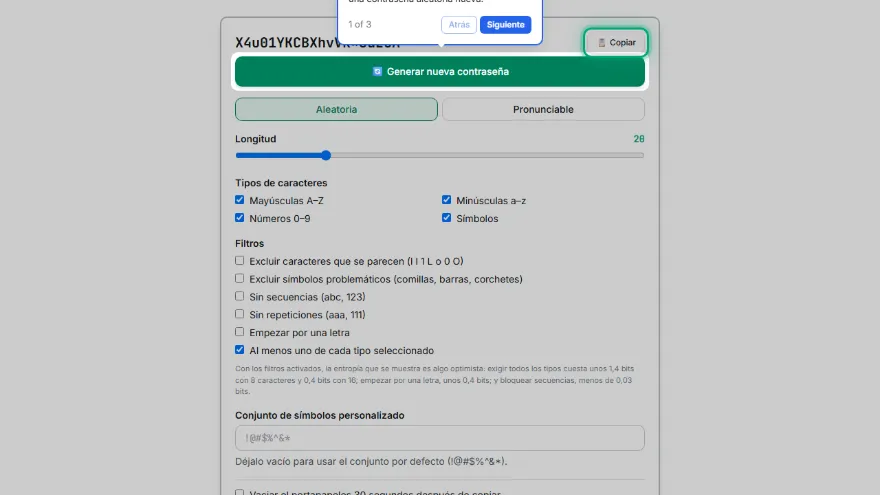
Crea una contraseña aleatoria con los tipos de caracteres que elijas y muestra su seguridad real en bits. Cada carácter sale del generador de números aleatorios criptográfico de tu navegador; los valores que harían que unos caracteres fueran más probables que otros se descartan y se vuelven a sacar, así que todos los caracteres tienen la misma probabilidad. No se envía nada por internet.
Cuándo usarla
Úsala siempre que la contraseña vaya a vivir en un gestor de contraseñas y no en tu memoria.
- ✓Al registrarte en una cuenta nueva
- ✓Para sustituir una contraseña tras un aviso de filtración, o una que hayas usado en más de un sitio
- ✓Credenciales de router, administración, bases de datos y API
- ✓Para una contraseña que tengas que memorizar, una frase de contraseña es mejor herramienta
Cómo generar una contraseña segura, paso a paso
- 1
Fija la longitud
El valor por defecto es 20. Usa al menos 15 en cualquier cuenta en la que la contraseña sea lo único que la protege.
- 2
Elige los tipos de caracteres
Con esta longitud, letras y números ya bastan para que sea segura. Activa los símbolos donde el sitio los acepte, o escribe un conjunto de símbolos personalizado si solo permite unos pocos.
- 3
Añade filtros solo si los necesitas
Excluir los caracteres que se parecen ayuda cuando vas a leer o escribir la contraseña a mano. Cada filtro reduce un poco el conjunto de caracteres, y la cifra de entropía se actualiza para reflejarlo.
- 4
Comprueba la seguridad
Apunta a 80 bits o más, lo que el medidor indica como muy segura.
- 5
Cópiala en tu gestor de contraseñas
Si quieres, deja que la herramienta vacíe el portapapeles 30 segundos después. No pegues nunca contraseñas en notas, correos o chats.
Consejos, errores habituales y qué dice el estándar
Qué exige NIST SP 800-63B-4
La revisión de 2025 de la directriz federal de EE. UU. sobre identidad digital, que siguen la mayoría de las políticas de contraseñas modernas, distingue entre SHALL (obligatorio) y SHOULD (recomendado). Sobre las contraseñas dice:
- ✓SHALL: al menos 15 caracteres cuando la contraseña es el único factor, y al menos 8 cuando forma parte de una autenticación multifactor
- ✓SHOULD: aceptar contraseñas de al menos 64 caracteres
- ✓SHALL NOT: imponer reglas de composición como «una mayúscula, un número, un símbolo»
- ✓SHALL NOT: exigir cambios periódicos, pero SHALL obligar a cambiarla si hay pruebas de que se ha visto comprometida
- ✓SHALL: comparar las contraseñas nuevas con una lista de valores habituales, previsibles o filtrados
- ✓SHALL: permitir los gestores de contraseñas y el autocompletado; SHOULD: permitir pegar
Errores habituales
La mayoría de las contraseñas débiles no son cortas: son previsibles.
- ✓Reutilizar una contraseña en varios sitios, de modo que una sola filtración los abre todos
- ✓Cambiarla con pequeñas variaciones, como pasar de Verano2024! a Otono2024!
- ✓Confiar más en los símbolos que en la longitud: 8 caracteres con símbolos son unos 49 bits; 16 letras y números, unos 95
- ✓Construirla con nombres, fechas, recorridos de teclado o cambios de letras por símbolos
Cómo leer la cifra de entropía
La entropía responde a una sola pregunta: ¿cuántos intentos necesitaría un atacante? Es la longitud × log₂(tamaño del alfabeto), y cada bit adicional duplica el trabajo. El medidor usa estos tramos:
- ✓Menos de 28 bits — débil: se adivina en mucho menos de un segundo
- ✓28–59 bits — aceptable: como mucho unas semanas de media
- ✓60–79 bits — segura: desde aproximadamente un mes hasta decenas de miles de años
- ✓80 bits o más — muy segura: unos 96 000 años de media a 80 bits, y el doble con cada bit adicional
Fuentes
Los requisitos se citan de NIST SP 800-63B-4, sección 3.1.1. Los tiempos suponen un ataque sin conexión contra un hash rápido a 2 × 10¹¹ intentos por segundo (hashcat midió 164 GH/s para MD5 y 288 GH/s para NTLM en una RTX 4090) y muestran el caso medio. Los hashes lentos y los inicios de sesión con límite de intentos hacen que los ataques reales sean mucho más lentos; una contraseña filtrada cae al instante.
Características
- ✓Se genera con la fuente de aleatoriedad segura de tu navegador, no con un generador pseudoaleatorio previsible
- ✓Cálculo real de la entropía (bits) y una estimación honesta y claramente indicada del tiempo para descifrarla
- ✓Longitud de 8 a 64 caracteres, con interruptores independientes para mayúsculas, minúsculas, números y símbolos
- ✓Filtros opcionales: excluir caracteres que se confunden y evitar secuencias o repeticiones
- ✓Historial solo de la sesión con tus 10 últimas contraseñas: nunca se guarda y desaparece al recargar
- ✓Generación por lotes (10/25/50/100), copiar todo y descarga en .txt y .csv
- ✓Funciona por completo en tu navegador: nunca se sube ni se registra nada
Seguridad de la contraseña según la longitud y los caracteres
Cada celda muestra la entropía en bits y cuánto se tarda en romper esa entropía por fuerza bruta. Por qué la longitud gana a la complejidad se ve al leer las filas hacia abajo, no al recorrer las columnas.
| Longitud | Solo números10 caracteres | Minúsculas26 caracteres | Letras + números62 caracteres | Letras + números + símbolos70 caracteres |
|---|---|---|---|---|
| 8 | 27 bital instante | 38 bital instante | 48 bit9 minutos | 49 bit24 minutos |
| 10 | 33 bital instante | 47 bit6 minutos | 60 bit24 días | 61 bit82 días |
| 12 | 40 bit2 segundos | 56 bit3 días | 71 bit255,6 años | 74 bit1097 años |
| 14 | 47 bit4 minutos | 66 bit5,1 años | 83 bit982.471 años | 86 bit5,4 millones de años |
| 16 | 53 bit7 horas | 75 bit3455 años | 95 bit3,8 mil millones de años | 98 bit26,3 mil millones de años |
| 20 | 66 bit7,9 años | 94 bit1,6 mil millones de años | 119 bitmás que la edad del universo | 123 bitmás que la edad del universo |
| 24 | 80 bit79.220 años | 113 bitbillones de años | 143 bitmás que la edad del universo | 147 bitmás que la edad del universo |
| 32 | 106 bitbillones de años | 150 bitmás que la edad del universo | 191 bitmás que la edad del universo | 196 bitmás que la edad del universo |
Supuesto: ataque sin conexión contra un hash rápido (MD5/NTLM) con una sola tarjeta gráfica de gama alta, a 2 × 10^11 intentos por segundo. Contra un hash lento como bcrypt, la misma contraseña aguanta millones de veces más, y contra un servicio online con límite de intentos es prácticamente irrompible. Una contraseña que ha aparecido en una filtración cae al instante, diga lo que diga esta tabla.
Preguntas frecuentes
¿Qué longitud debe tener una contraseña?
Al menos 15 caracteres en cualquier cuenta protegida solo por la contraseña: es el mínimo que exige NIST SP 800-63B-4 para contraseñas de un solo factor, y 8 solo se permite cuando también se usa un segundo factor. Para contraseñas guardadas en un gestor no hay motivo para quedarse ahí; por eso este generador usa 20 por defecto. La longitud es la seguridad más barata que puedes añadir, porque cada carácter extra multiplica el número de posibilidades.
¿Es segura una contraseña de 16 caracteres?
Si es aleatoria, sí: 16 caracteres sacados de letras y números tienen unos 95 bits de entropía, lo que lleva de media miles de millones de años de fuerza bruta incluso a 2 × 10¹¹ intentos por segundo. La misma longitud ofrece mucho menos cuando la ha elegido una persona, porque las frases memorables de 16 caracteres son justo lo que contienen los diccionarios de ataque. Y deja de ser segura en cuanto se reutiliza en un sitio que sufre una filtración.
¿Cuántos bits de entropía tiene una contraseña?
Multiplica la longitud por log₂ del tamaño del alfabeto. Las letras y los números suman 62 caracteres, o 5,954 bits cada uno, así que 16 caracteres son unos 95 bits; el conjunto de símbolos por defecto de esta herramienta añade ocho más (!@#$%^&*), lo que lleva una contraseña de 20 caracteres a unos 123 bits. Al activar filtros o un conjunto de símbolos personalizado, el conjunto cambia y la cifra se recalcula a partir de él.
¿Las contraseñas todavía necesitan símbolos, números y mayúsculas?
La normativa federal actual dice que los servicios SHALL NOT (no deben) imponer esas reglas de composición, porque sobre todo producen resultados previsibles como Password1!. Lo que hace que una contraseña sea difícil de adivinar es que sea aleatoria y larga, no que lleve un símbolo. Aun así, el generador ofrece todos los tipos de caracteres porque muchos sitios los siguen exigiendo.
¿Cada cuánto debo cambiar mi contraseña?
Solo cuando haya un motivo. NIST SP 800-63B-4 dice que los servicios SHALL NOT exigir cambios periódicos, pero SHALL obligar a cambiarla cuando hay pruebas de que se ha visto comprometida. Cámbiala enseguida si un servicio informa de una filtración, si la has compartido o si la has usado en otro sitio.
¿Cuál es un buen ejemplo de contraseña?
Cualquier contraseña publicada como ejemplo es mala, porque los atacantes añaden los ejemplos publicados a sus listas de intentos. Una buena contraseña se parece a lo que genera esta herramienta —una cadena larga de letras, números y símbolos sin relación entre sí—, pero genera la tuya en lugar de copiar una que hayas visto. Lo que vale la pena copiar es el método: aleatoria, larga y usada en una sola cuenta.
¿Es seguro usar un generador de contraseñas online?
Es seguro cuando la contraseña se crea en tu propio dispositivo y nunca se transmite. Esta página lo genera todo dentro de tu navegador con su generador de números aleatorios criptográfico; no se envía nada a ningún servidor, no se registra nada y no se conserva nada al cerrar la pestaña. Evita los generadores que obtienen las contraseñas de un servidor, porque no puedes saber si las guardan.
¿Dónde guardo una contraseña generada?
En un gestor de contraseñas. NIST SP 800-63B-4 exige que los servicios permitan los gestores de contraseñas y el autocompletado, precisamente para que las contraseñas largas y aleatorias sean prácticas de usar. La herramienta también puede vaciar el portapapeles 30 segundos después de copiar, para que la contraseña no se quede ahí.