PIN üretici rehberi: ne işe yarar, ne zaman kullanılır
Bu araç ne yapar
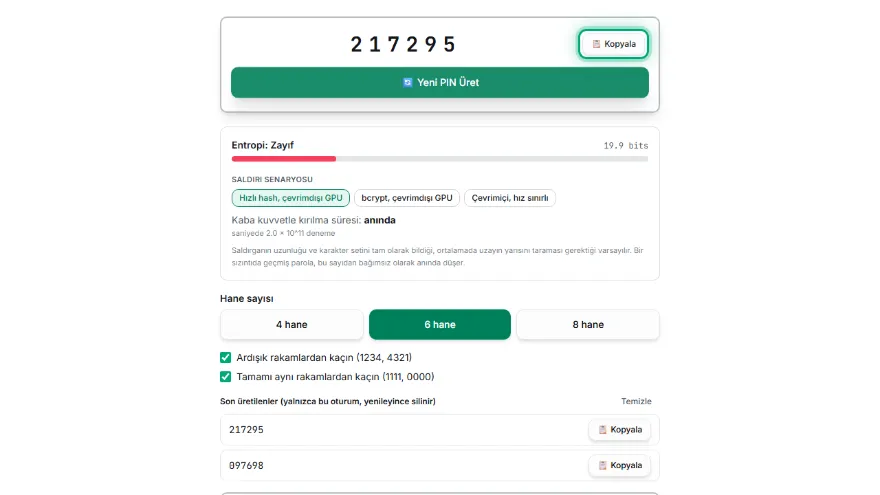
Her hanesi tarayıcınızın kriptografik rastgele sayı üretecinden çekilen 4, 6 veya 8 haneli rastgele bir PIN oluşturur. Varsayılan olarak açık iki filtre, art arda üç artan, azalan ya da aynı hane içeren (123, 987 veya 555 gibi) ya da baştan sona tek bir haneden oluşan sonuçları atar. Tek seferde 10 ile 100 arası PIN üretip liste olarak da indirebilirsiniz.
Ne zaman kullanılır
PIN yalnızca saldırganın deneme sayısını bir şeyin sınırladığı yerde işe yarar.
- ✓Yeni bir telefon, SIM ya da tablet kilidi
- ✓Tarih ya da kalıp olan bir kart şifresini değiştirirken
- ✓Kapı kilitleri, alarm panelleri ve kasalar
- ✓Dosya, arşiv ya da çevrimiçi hesap için değil — orada parola kullanın
Adım adım güvenli PIN oluşturma
- 1
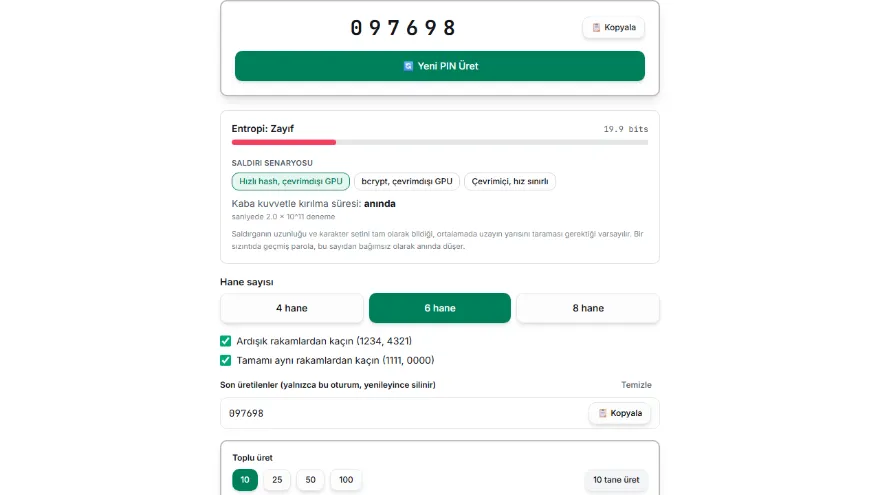
Hane sayısını seçin
Varsayılan altıdır ve izin verilen her yerde en iyi seçimdir. Dördü yalnızca uzunluğun sabit olduğu yerde, sekizi kabul eden kilitlerde kullanın.
- 2
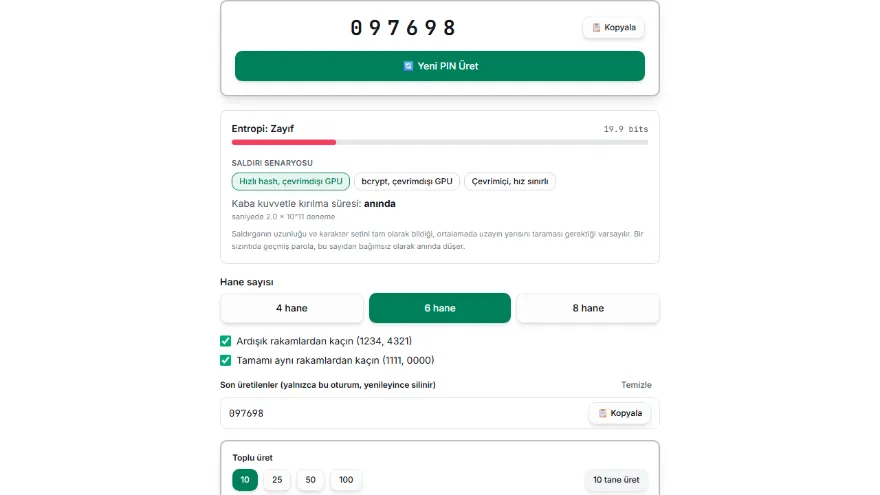
Filtreleri açık bırakın
İnsanların ilk seçtiği 1234 ya da 0000 gibi PIN'leri, güçten neredeyse hiçbir şey kaybettirmeden atlar.
- 3
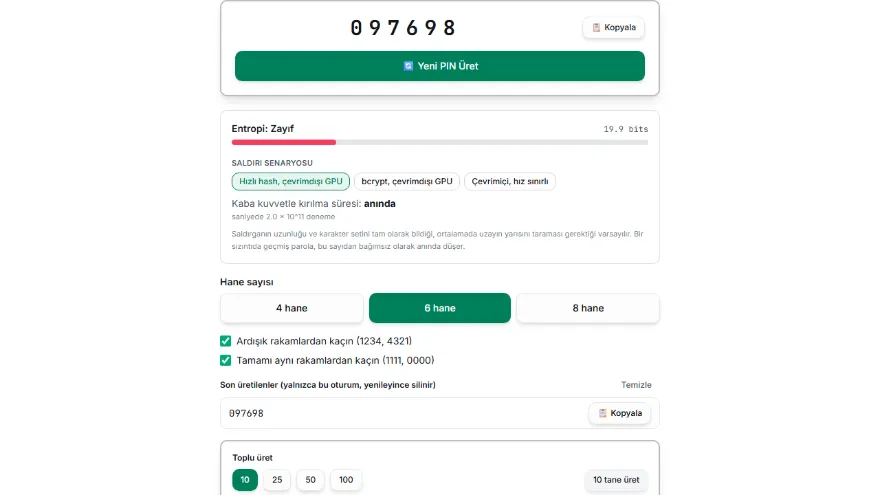
Üretin
Sonuç tanıdığınız bir tarih ya da sayıya denk gelirse yenisini üretin.
- 4
Parçalara bölerek ezberleyin
481293'ü 48-12-93 olarak okuyun, sonra cihaz önünüzdeyken birkaç kez girin.
- 5
Tanımlayın ve yalnızca orada kullanın
Tek bir cihaz ya da kartta kullanın; kartın üzerine veya yakınına asla yazmayın.
İpuçları, sık yapılan hatalar ve araştırmalar ne diyor
Rastgele PIN neden daha uzun PIN'den önemli
Akıllı telefonlarda seçilen 1.220 PIN'i inceleyen bir çalışma, 10, 30 veya 100 denemeyle sınırlı bir saldırgana karşı insanları 4 haneden 6 haneye geçirmenin güvenliği ya çok az ya da hiç artırmadığını buldu — insanlar sadece tahmin edilebilir altı haneli PIN'ler seçti. Ek haneler ancak PIN rastgele olduğunda işe yarar:
- ✓Rastgele 4 haneli PIN, 10 deneme: %0,1 olasılık
- ✓Rastgele 6 haneli PIN, 10 deneme: %0,001 olasılık
- ✓İnsanın seçtiği PIN'ler: 3,4 milyon dört haneli kodu inceleyen bir analizde tek başına 1234 %10,7'yi, en yaygın 20 kod %26,8'i oluşturuyordu
Kılavuzlar ne diyor
NIST SP 800-63B-4, bir doğrulayıcının kilidini açan PIN'lerin en az dört karakter olmasını zorunlu tutar, en az altıyı önerir ve en fazla 10 ardışık hatalı denemeden sonra kilitlenmeyi şart koşar. Apple, iPhone parolalarını varsayılan olarak altı haneye ayarlar ve on hatalı denemeden sonra cihazı silebilir.
Sık yapılan hatalar
Saldırganın ilk denediği PIN'ler, insanların en kolay bulduklarıdır.
- ✓Diziler ve tekrarlar: 1234, 0000, 1111, 2580
- ✓Doğum yılları ve GGAA ya da AAGG biçiminde tarihler
- ✓Telefon, kart ve kapı kilidi için tek bir PIN
- ✓Yayımlanmış bir listeden “nadir” PIN seçmek — saldırganlar da o listeleri okur
Kaynaklar
İnsanların seçtiği PIN'lere dair bulgular Markert vd. (IEEE S&P 2020) ve DataGenetics'ten (2012, sızmış verilerdeki dört haneli parolalar) alınmıştır. Asgari uzunluklar ve 10 deneme sınırı NIST SP 800-63B-4 bölüm 3.2.10'dan, iPhone varsayılanları Apple Destek'ten gelir. Filtrelerin çıkardığı PIN oranı doğrudan aracın kendi kurallarından sayılmıştır.
Özellikler
- ✓Tarayıcınızın güvenli rastgelelik kaynağıyla üretilir — tahmin edilebilir bir sözde-rastgele üreteçle değil
- ✓4, 6 veya 8 haneli PIN'ler
- ✓Art arda üç artan, azalan ya da aynı hane içeren (123, 987, 555) veya tek haneden oluşan PIN'leri atlayan isteğe bağlı filtreler (varsayılan açık)
- ✓Son 10 PIN'in yalnızca oturum boyu geçmişi — saklanmaz, sayfa yenilenince kaybolur
- ✓Toplu üretim (10/25/50/100), tümünü kopyala, .txt ve .csv indirme
- ✓Tamamen tarayıcınızda çalışır — hiçbir şey yüklenmez veya kaydedilmez
Sık Sorulan Sorular
6 haneli PIN, 4 haneli PIN'den daha mı güvenli?
Yalnızca rastgeleyse. Rastgele altı haneli PIN'in 1.000.000 olası değeri vardır, dört hanede ise 10.000; bu yüzden on deneme %0,1 yerine %0,001 oranında başarılı olur. Ancak kullanıcıların seçtiği 1.220 PIN üzerine 2020 tarihli bir IEEE çalışması, deneme sınırlı bir saldırgana karşı altı hanenin çok az ya da hiç kazanç sağlamadığını buldu, çünkü insanlar tahmin edilebilir altı haneli kodlar seçti.
En çok kullanılan 4 haneli şifreler hangileri?
DataGenetics'in sızmış verilerden yaklaşık 3,4 milyon dört haneli parolayı inceleyen 2012 analizinde tek başına 1234 %10,7'yi, en popüler 20 kod ise %26,8'i oluşturuyordu. Listenin başını 0000 ve 1111 gibi tekrarlar, diziler ve 19 ile başlayan yıllar tutuyordu. Yalnızca birkaç deneme hakkı olan saldırgan ilk olarak tam da bunları dener.
6 haneli şifreyi bulma olasılığı nedir?
Rastgele bir PIN için olasılık, izin verilen deneme sayısının olası PIN sayısına bölümüdür: rastgele 6 haneli PIN'e 10 deneme %0,001, rastgele 4 haneli PIN'e %0,1 oranında başarılı olur. İnsanın seçtiği PIN'lerde oran çok daha kötüdür, çünkü en yaygın kodlar gerçek seçimlerin büyük bir kısmını kapsar. Cihazların birkaç hatalı denemeden sonra kilitlenmesinin sebebi budur.
PIN kaç haneli olmalı?
Sistemin izin verdiği her yerde altı. NIST SP 800-63B-4, bir cihazın ya da doğrulayıcının kilidini açan PIN'ler için en az altı haneyi öneriyor; iPhone parolaları da varsayılan olarak altı hanelidir. Dört haneyi yalnızca uzunluğun sabit olduğu yerde, sekiz haneyi daha uzun kod kabul eden kapı kilidi, alarm ve kasalarda kullanın.
Hangi PIN'leri asla kullanmamalıyım?
Kalıp içeren her şeyi: 1234 ve diğer diziler, 0000 veya 1111 gibi tekrarlar, tuş takımında 2580 gibi düz çizgiler, doğum yılları ve GGAA ya da AAGG biçiminde yazılmış tarihler. Makalelerde önerilen “sıra dışı” PIN'lerden de kaçının, çünkü saldırganlar bunları yayımlanır yayımlanmaz listelerinde öne alır.
Üreteç neden 1234 veya 1111 gibi PIN'leri atlıyor?
Filtreler art arda üç artan, azalan ya da aynı hane içeren her PIN'i ve tek bir haneden oluşan PIN'leri atar. Bu, dört haneli PIN'lerin yaklaşık %5'ini (13,29 yerine 13,21 bit) ve altı haneli PIN'lerin yaklaşık %9,5'ini çıkarır; 2020 tarihli bir çalışmanın en iyi dengeyi verdiğini bulduğu yaklaşık %10'luk kara listeye yakın bir takas. Tam aralığı istiyorsanız filtreleri kapatabilirsiniz.
Telefonumla banka kartımda aynı PIN'i kullanabilir miyim?
Kullanmamalısınız. Kart şifresi bir terminalde izlenebilir, telefon PIN'i ise omzunuzun üstünden ya da ekrandaki parmak izlerinden tahmin edilebilir; ortak bir PIN tek bir gözlemi ikisine birden erişime dönüştürür. Her biri için ayrı PIN üretmek saniyeler sürer.
PIN cihazımda mı üretiliyor?
Evet. Tarayıcınızın kriptografik rastgele sayı üretecinden gelir; hiçbir yere iletilmez ve saklanmaz. Sekmeyi kapatmak, son üretilen PIN'lerin kısa geçmişi dahil onu yok eder.