Şifre üretici rehberi: ne işe yarar, ne zaman kullanılır
Bu araç ne yapar
Seçtiğiniz karakter kümelerinden — büyük harf, küçük harf, rakam ve sembol — rastgele bir parola kurar ve gerçek gücünü bit cinsinden gösterir. Her karakter tarayıcınızın kriptografik rastgele sayı üretecinden gelir; bazı karakterleri ötekilerden biraz daha olası kılacak rastgele değerler atılıp yeniden çekilir, böylece havuzdaki her karakterin şansı birebir eşittir. İnternete hiçbir şey gönderilmez.
Ne zaman kullanılır
Parola aklınızda değil, bir parola yöneticisinde duracaksa bu aracı kullanın.
- ✓Yeni bir hesap açarken
- ✓Sızıntı bildirimi aldığınızda ya da birden çok sitede kullandığınız bir parolayı değiştirirken
- ✓Modem, yönetici paneli, veritabanı ve API parolaları için
- ✓Ezberlemeniz gereken bir parola için passphrase daha doğru araçtır
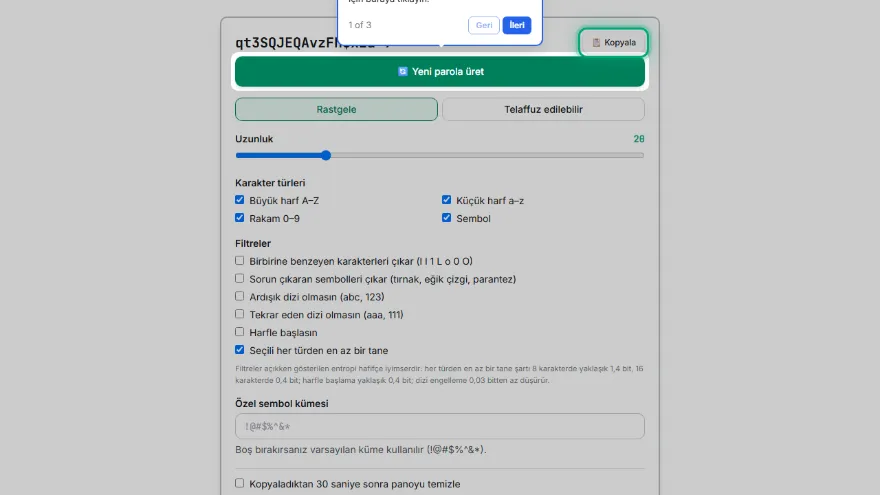
Adım adım güçlü şifre oluşturma
- 1
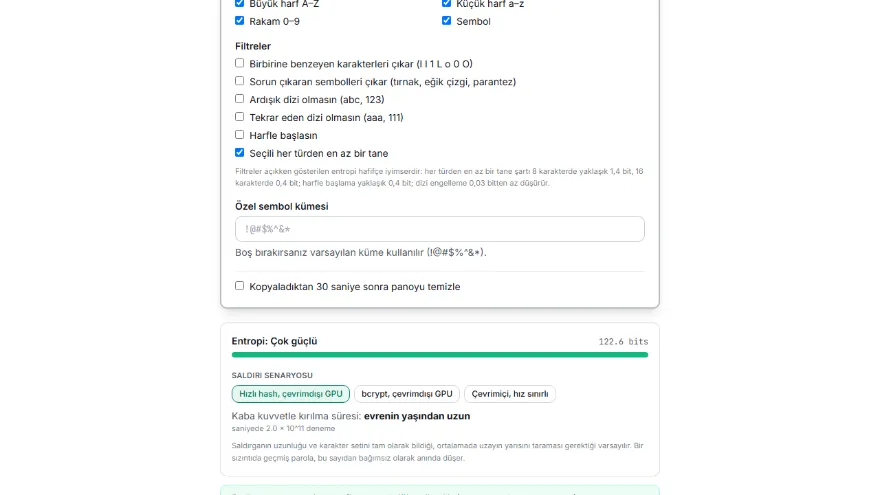
Uzunluğu belirleyin
Varsayılan 20'dir. Parolanın tek koruma olduğu her hesapta en az 15 karakterde kalın.
- 2
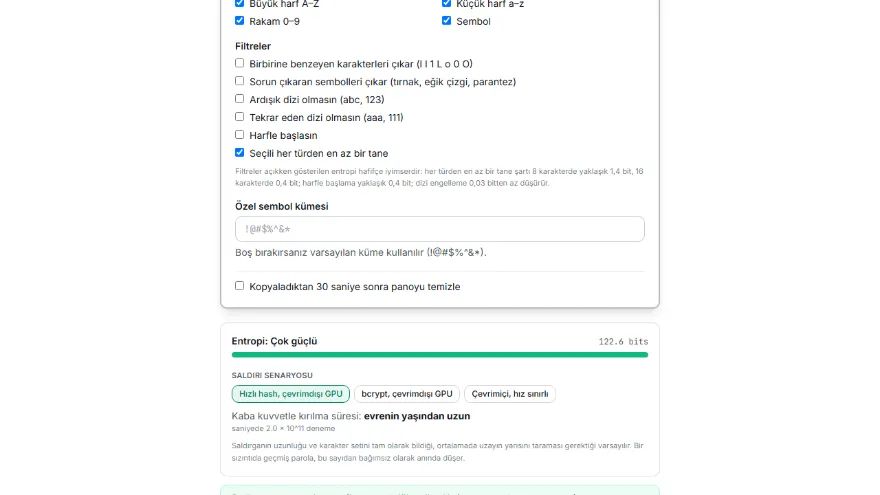
Karakter kümelerini seçin
Bu uzunlukta yalnızca harf ve rakam da güçlüdür. Site kabul ediyorsa sembolleri açın; yalnızca birkaç sembole izin veriyorsa özel sembol setini girin.
- 3
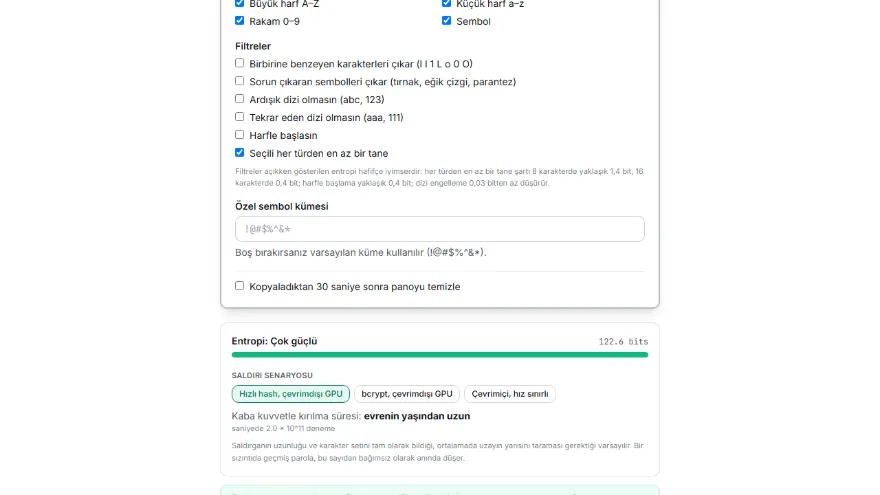
Filtreleri yalnızca gerekirse ekleyin
Parolayı elle okuyup yazacaksanız birbirine benzeyen karakterleri çıkarmak işe yarar. Her filtre havuzu biraz küçültür; entropi değeri bunu gösterecek şekilde güncellenir.
- 4
Gücü kontrol edin
80 bit veya üzerini hedefleyin; gösterge bunu çok güçlü olarak etiketler.
- 5
Parola yöneticinize kopyalayın
İsterseniz aracın panoyu 30 saniye sonra temizlemesini sağlayın. Parolaları asla nota, e-postaya ya da sohbete yapıştırmayın.
İpuçları, sık yapılan hatalar ve standart ne diyor
NIST SP 800-63B-4 ne şart koşuyor
Günümüzdeki çoğu parola politikasının izlediği ABD federal dijital kimlik kılavuzunun 2025 revizyonu, SHALL (zorunlu) ile SHOULD'u (önerilen) ayırır. Parolalar için şunları söyler:
- ✓ZORUNLU: parola tek faktörse en az 15 karakter, çok faktörlü doğrulamanın parçasıysa en az 8 karakter
- ✓ÖNERİLEN: en az 64 karakterlik parolaları kabul etmek
- ✓YASAK: “bir büyük harf, bir rakam, bir sembol” gibi kompozisyon kuralları dayatmak
- ✓YASAK: periyodik değişiklik istemek — ama ele geçirilme kanıtı varsa değişikliği ZORUNLU kılmak
- ✓ZORUNLU: yeni parolaları yaygın, tahmin edilebilir veya sızmış değerlerden oluşan bir kara listeyle karşılaştırmak
- ✓ZORUNLU: parola yöneticilerine ve otomatik doldurmaya izin vermek; ÖNERİLEN: yapıştırmaya izin vermek
Sık yapılan hatalar
Zayıf parolaların çoğu kısa değil, tahmin edilebilirdir.
- ✓Aynı parolayı birkaç sitede kullanmak — tek bir sızıntı hepsini açar
- ✓Küçük değişikliklerle dönüştürmek: Yaz2024! yerini Güz2024!'e bırakır
- ✓Uzunluk yerine sembole güvenmek: sembollü 8 karakter yaklaşık 49 bit, harf ve rakamdan 16 karakter yaklaşık 95 bit
- ✓İsim, tarih, klavye dizisi ya da harf yerine sembol değişimiyle kurmak
Entropi değerini okumak
Entropi tek bir soruyu yanıtlar: saldırgan kaç deneme yapmak zorunda? Hesabı uzunluk × log₂(alfabe boyutu) şeklindedir ve her ek bit işi ikiye katlar. Gösterge şu aralıkları kullanır:
- ✓28 bitin altı — zayıf: bir saniyeden çok daha kısa sürede bulunur
- ✓28–59 bit — orta: ortalama en fazla birkaç hafta
- ✓60–79 bit — güçlü: yaklaşık bir aydan on binlerce yıla kadar
- ✓80 bit ve üzeri — çok güçlü: 80 bitte ortalama yaklaşık 96.000 yıl, her ek bitte iki katı
Kaynaklar
Gereklilikler NIST SP 800-63B-4'ün 3.1.1 bölümünden aktarılmıştır. Süreler, hızlı bir hash'e saniyede 2 × 10¹¹ denemeyle yapılan çevrimdışı bir saldırıyı varsayar — hashcat'in tek bir RTX 4090'da ölçtüğü 164 GH/s (MD5) ile 288 GH/s (NTLM) arası — ve ortalama durumu, yani tüm olasılıkların yarısını verir. bcrypt gibi yavaş hash'ler ve deneme sınırı olan giriş sayfaları gerçek saldırıları çok daha yavaşlatır; daha önce sızmış bir parola ise anında düşer.
Özellikler
- ✓Tarayıcınızın güvenli rastgelelik kaynağıyla üretilir — tahmin edilebilir bir sözde-rastgele üreteçle değil
- ✓Gerçek entropi hesabı (bit) ve açıkça etiketlenmiş, dürüst bir kırılma süresi tahmini
- ✓8 ile 64 karakter arası uzunluk; büyük harf/küçük harf/rakam/sembol için bağımsız anahtarlar
- ✓İsteğe bağlı filtreler: benzer görünen karakterleri dışla, ardışık veya tekrar eden dizilerden kaçın
- ✓Son 10 parolanın yalnızca oturum boyu geçmişi — saklanmaz, sayfa yenilenince kaybolur
- ✓Toplu üretim (10/25/50/100), tümünü kopyala, .txt ve .csv indirme
- ✓Tamamen tarayıcınızda çalışır — hiçbir şey yüklenmez veya kaydedilmez
Uzunluk ve karakter setine göre parola gücü
Her hücre entropiyi bit cinsinden ve o entropinin kaba kuvvetle kırılma süresini gösterir. Uzunluğun neden karmaşıklıktan daha çok işe yaradığı sütunlar arasında değil, satırlar arasında ilerleyince görülür.
| Uzunluk | Yalnızca rakam10 karakter | Küçük harf26 karakter | Harf + rakam62 karakter | Harf + rakam + sembol70 karakter |
|---|---|---|---|---|
| 8 | 27 bitanında | 38 bitanında | 48 bit9 dakika | 49 bit24 dakika |
| 10 | 33 bitanında | 47 bit6 dakika | 60 bit24 gün | 61 bit82 gün |
| 12 | 40 bit2 saniye | 56 bit3 gün | 71 bit255.6 yıl | 74 bit1.097 yıl |
| 14 | 47 bit4 dakika | 66 bit5.1 yıl | 83 bit982.471 yıl | 86 bit5.4 milyon yıl |
| 16 | 53 bit7 saat | 75 bit3.455 yıl | 95 bit3.8 milyar yıl | 98 bit26.3 milyar yıl |
| 20 | 66 bit7.9 yıl | 94 bit1.6 milyar yıl | 119 bitevrenin yaşından uzun | 123 bitevrenin yaşından uzun |
| 24 | 80 bit79.220 yıl | 113 bittrilyonlarca yıl | 143 bitevrenin yaşından uzun | 147 bitevrenin yaşından uzun |
| 32 | 106 bittrilyonlarca yıl | 150 bitevrenin yaşından uzun | 191 bitevrenin yaşından uzun | 196 bitevrenin yaşından uzun |
Varsayım: çevrimdışı saldırı, hızlı hash (MD5/NTLM), tek üst seviye GPU — saniyede 2 × 10^11 deneme. bcrypt gibi yavaş bir hash'te aynı parola milyonlarca kat daha uzun dayanır; hız sınırlı çevrimiçi bir serviste ise pratikte kırılamaz. Sızıntıda geçmiş bir parola bu tablodan bağımsız olarak anında düşer.
Sık Sorulan Sorular
Şifre kaç karakter olmalı?
Yalnızca parolayla korunan her hesap için en az 15 karakter — NIST SP 800-63B-4 tek faktörlü parolalar için bunu zorunlu tutuyor; 8 karakter ancak yanında ikinci bir doğrulama faktörü varsa kabul ediliyor. Parola yöneticisinde saklanan parolalarda orada durmak için bir sebep yok; bu yüzden üreteç varsayılan olarak 20 karakter kullanır. Uzunluk eklenebilecek en ucuz güçtür, çünkü her ek karakter olasılık sayısını katlar.
16 karakterlik şifre güvenli mi?
Rastgeleyse evet: harf ve rakamdan seçilen 16 karakter yaklaşık 95 bit entropi taşır; saniyede 2 × 10¹¹ denemede bile kaba kuvvetle ortalama milyarlarca yıl sürer. Aynı uzunluk bir insan tarafından seçildiğinde çok daha az koruma sağlar, çünkü akılda kalan 16 karakterlik ifadeler tam olarak saldırı sözlüklerinde bulunan şeydir. Sızıntıya uğrayan bir sitede tekrar kullanıldığı anda da güvenli olmaktan çıkar.
Bir şifrenin entropisi kaç bittir?
Uzunluğu alfabe boyutunun log₂'si ile çarpın. Harf ve rakam 62 karakter, yani karakter başına 5,954 bit verir; 16 karakter yaklaşık 95 bit eder. Buradaki varsayılan sembol seti sekiz karakter daha ekler (!@#$%^&*) ve 20 karakterlik bir parolayı yaklaşık 123 bite çıkarır. Filtre ya da özel sembol seti açtığınızda havuz değişir ve değer ondan yeniden hesaplanır.
Şifrede sembol, rakam ve büyük harf hâlâ şart mı?
Güncel federal kılavuz, servislerin bu tür kompozisyon kurallarını dayatmasını YASAKLIYOR, çünkü bunlar çoğunlukla Parola1! gibi tahmin edilebilir sonuçlar üretiyor. Bir parolayı tahmin edilemez yapan şey rastgelelik ve uzunluktur, sembolün varlığı değil. Üreteç yine de tüm karakter türlerini sunar, çünkü birçok site bunları istemeye devam ediyor.
Şifremi ne sıklıkla değiştirmeliyim?
Yalnızca bir sebep olduğunda. NIST SP 800-63B-4, servislerin periyodik değişiklik istemesini yasaklıyor ama parolanın ele geçirildiğine dair kanıt varsa değişikliği zorunlu tutuyor. Bir servis sızıntı bildirirse, parolayı paylaştıysanız ya da başka bir yerde de kullandıysanız hemen değiştirin.
Güçlü şifre örnekleri nelerdir?
Örnek olarak yayımlanan her parola kötü bir paroladır, çünkü saldırganlar yayımlanan örnekleri deneme listelerine ekler. İyi bir parola bu aracın çıktısına benzer — birbiriyle ilgisiz harf, rakam ve sembollerden oluşan uzun bir dizi — ama gördüğünüz birini kopyalamak yerine kendinizinkini üretin. Kopyalanmaya değer olan yöntemdir: rastgele, uzun ve yalnızca tek bir hesapta kullanılan.
Online şifre oluşturucu kullanmak güvenli mi?
Parola kendi cihazınızda oluşturuluyor ve hiçbir yere iletilmiyorsa güvenlidir. Bu sayfa her şeyi tarayıcınızın içinde, kriptografik rastgele sayı üreteciyle üretir; sunucuya hiçbir şey gönderilmez, kaydedilmez ve sekmeyi kapattıktan sonra saklanmaz. Parolayı bir sunucudan çeken üreteçlerden kaçının, çünkü kaydedilip kaydedilmediğini bilemezsiniz.
Üretilen şifreyi nerede saklamalıyım?
Bir parola yöneticisinde. NIST SP 800-63B-4, servislerin parola yöneticilerine ve otomatik doldurmaya izin vermesini zorunlu tutuyor; amaç tam olarak uzun ve rastgele parolaları kullanılabilir kılmak. Araç ayrıca kopyaladıktan 30 saniye sonra panoyu temizleyebilir, böylece parola orada kalmaz.